관광산업의 최신 트렌드와 심층적인 인사이트를 제공하여 성공적인 비즈니스와 여행 경험을 선도합니다.
NEWS · CERTIFICATION
코스모진여행사, 정보보호 국제표준
'ISO/IEC 27001:2022' 인증 획득
여행 서비스 전 과정을 인증 범위로 심사, 고객의 신뢰와 개인정보 보호를 위해
(주)코스모진여행사(대표 정명진)가 정보보호경영시스템(Information Security Management System) 국제표준인 ISO/IEC 27001:2022 인증을 획득했습니다. 국제인정기관 IAS의 인정을 받고 IAF 상호인정협정(MLA)에 가입된 국제인증기관 ICR의 심사를 거쳐 2026년 8월 25일자로 발행됐으며, 유효기간은 2029년 8월 24일까지 3년입니다.
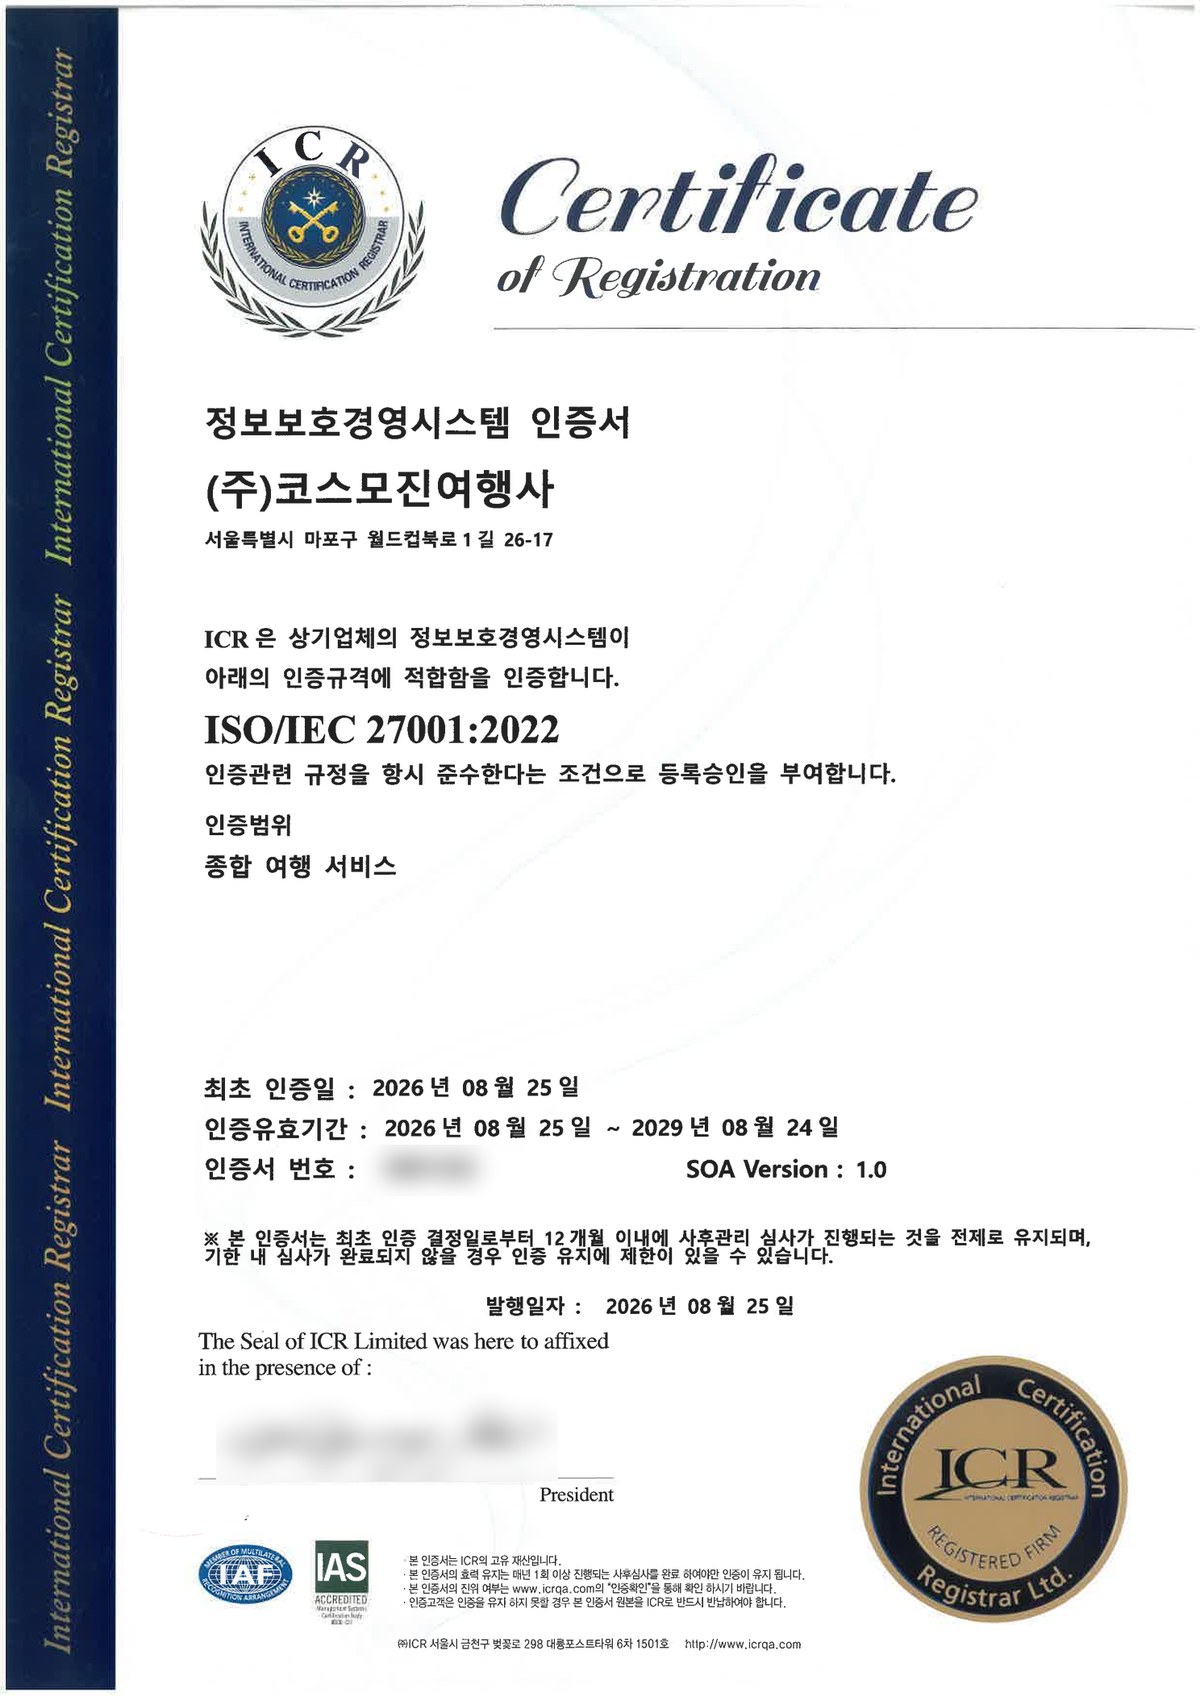
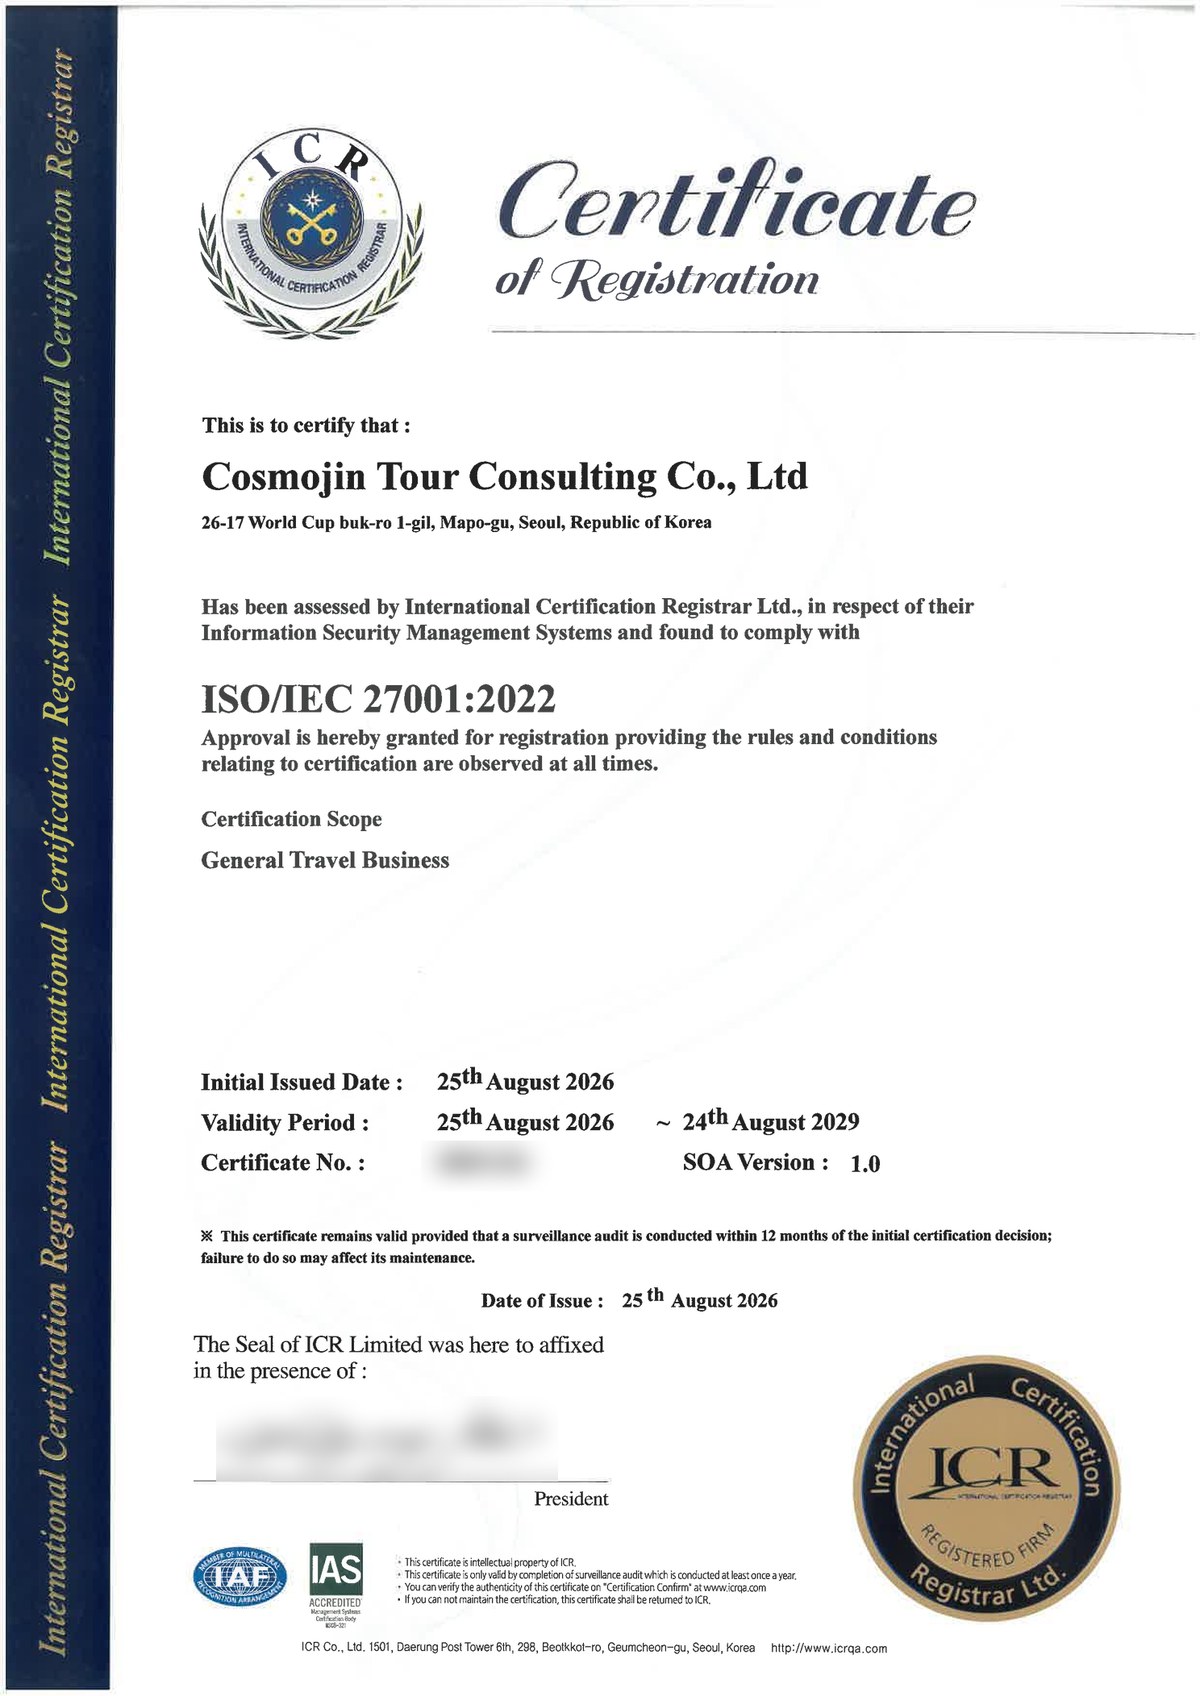
코스모진여행사 ISO/IEC 27001:2022 정보보호경영시스템 인증서 (국문 · 영문) · 인증번호와 서명은 보안상 비공개 처리했습니다
Section 01
인증 범위, 종합 여행 서비스 전체
코스모진여행사는 특정 시스템이나 일부 부서가 아닌 '종합 여행 서비스(General Travel Business)' 전체를 인증 범위로 두고 심사를 받았습니다.
문의 접수와 상담, 견적, 예약과 결제, 출입국 서류 처리, 현장 운영, 행사 종료 후 자료 보관과 파기까지, 여행 서비스 전 과정에서 다뤄지는 정보가 같은 기준으로 관리됩니다.
Section 02
무엇이 달라지는가
- 고객 정보의 보관 위치와 파기 시점이 규정으로 정해집니다. 담당자의 판단이 아니라 회사의 절차가 정보를 관리합니다.
- 접근 권한이 제한됩니다. 고객 정보는 업무상 필요한 담당자만, 필요한 범위까지 접근하며 열람 기록이 남습니다.
- 담당자가 바뀌어도 관리 수준은 유지됩니다. 체계가 사람이 아닌 절차에 기록되어 있기 때문입니다.
- 끝난 행사의 자료까지 관리됩니다. 보관 기한과 파기 시점을 정해, 필요 없어진 정보가 방치되지 않도록 했습니다.
- 사고 대응 절차가 미리 정해져 있습니다. 보안 사고 발생 시 보고 경로와 조치 절차, 고객 통지 기준을 사전에 수립했습니다.
- 1회성 인증이 아닙니다. ISO/IEC 27001은 매년 사후관리 심사를 통과해야 유지되며, 앞으로 3년간 매년 외부 기관의 점검을 받습니다.
Section 03
기업 · 기관 고객 업무에서의 의미
기업 인센티브 투어, 국제회의 및 의전, 정부 · 공공기관 초청사업은 한 번에 수십에서 수백 명의 개인정보를 다루는 업무입니다. 최근 공공 입찰과 글로벌 기업 협업에서는 협력사의 정보보호 체계를 문서로 확인하는 절차가 늘고 있습니다.
코스모진여행사는 이번 인증으로 해당 요건에 국제 인증서로 답할 수 있게 됐습니다. 고객사의 보안 검토 단계에서 소요되던 확인 절차와 자료 준비 부담이 줄어들고, 해외 고객사와의 협업 과정에서도 국제 기준에 부합하는 정보보호 관리 체계를 갖추고 있음을 입증할 수 있습니다.
Section 04
인증 개요
| 구분 | 내용 |
|---|---|
| 인증 규격 | ISO/IEC 27001:2022 (정보보호경영시스템) |
| 인증 범위 | 종합 여행 서비스 (General Travel Business) |
| 인증 기관 | ICR · International Certification Registrar Ltd. (IAS 인정 · IAF MLA 가입) |
| 최초 인증일 | 2026년 8월 25일 |
| 유효 기간 | 2026년 8월 25일 ~ 2029년 8월 24일 |
| 인증 번호 | 비공개 (기업 · 기관 고객 요청 시 인증서 사본 제공) · SOA Version 1.0 |
△ 인증 유지 조건
본 인증은 최초 인증 결정일로부터 12개월 이내 사후관리 심사가 진행되는 것을 전제로 유지됩니다. 인증서의 진위 여부는 ICR 홈페이지(www.icrqa.com)의 '인증확인'을 통해 확인하실 수 있습니다.
Section 05
2001년 설립, 25년의 기록
2001년 설립 이후 올해로 25년. 코스모진여행사는 외국인 대상 인바운드 여행과 기업 인센티브 투어, 국제행사 의전 및 운영을 수행해 왔습니다.
정명진 대표는 "고객이 맡기는 것은 일정과 예산만이 아니라 개인의 정보"라며 "지키고 있다는 말 대신 기준으로 보여드리기 위해 인증을 받았다"고 밝혔습니다.
FAQ
자주 묻는 질문
QISO/IEC 27001은 어떤 인증인가요?
A국제표준화기구(ISO)와 국제전기기술위원회(IEC)가 제정한 정보보호 분야의 국제표준입니다. 기업이 보유한 정보자산의 기밀성 · 무결성 · 가용성을 체계적으로 관리하고 있는지를 심사합니다. 2022년 개정판은 클라우드 이용, 원격근무, 위협 인텔리전스 등 변화한 업무 환경의 보안 요구사항을 반영하고 있습니다.
Q인증 범위가 '전체'라는 것은 무슨 의미인가요?
A일부 시스템이나 특정 부서만이 아니라, 문의 접수부터 상담 · 견적 · 예약 · 결제 · 출입국 서류 처리 · 현장 운영 · 자료 파기까지 여행 서비스 전 과정이 인증 범위에 포함된다는 뜻입니다.
Q제 개인정보는 어떻게 관리되나요?
A여권 정보, 연락처, 결제 정보 등은 업무상 필요한 담당자만 접근할 수 있도록 권한이 제한되며 열람 기록이 남습니다. 보관 기한과 파기 시점도 규정으로 정해져 있어, 여행 종료 후 필요 없어진 정보가 방치되지 않습니다.
Q인증서 사본을 제안서 · 입찰 서류에 첨부할 수 있나요?
A가능합니다. 기업 · 기관 고객의 협력사 보안 검토나 공공 입찰 제출용으로 인증서 사본이 필요하신 경우 고객센터(02-318-0345) 또는 booking@cosmojin.com으로 요청해 주시기 바랍니다.
Q인증은 계속 유지되나요?
AISO/IEC 27001은 한 번 받고 끝나는 인증이 아닙니다. 매년 사후관리 심사를 통과해야 유지되며, 코스모진여행사는 2029년 8월까지 매년 외부 기관의 점검을 받습니다.